Kuidas kasutada vaibkoodimist turvaliselt?
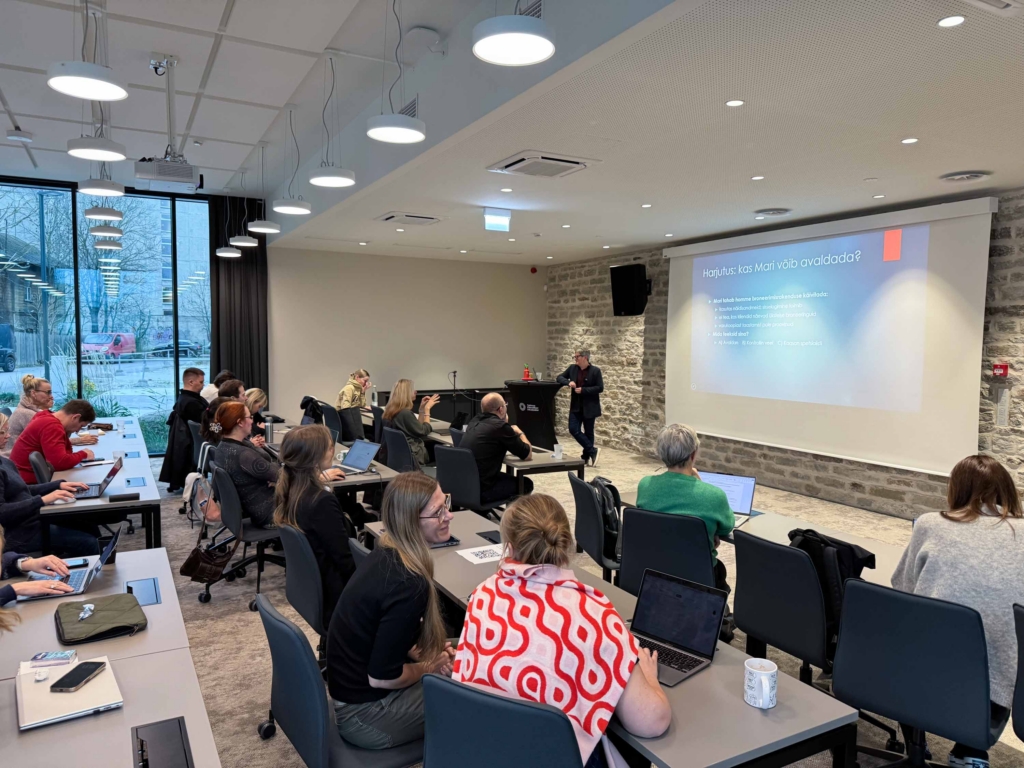
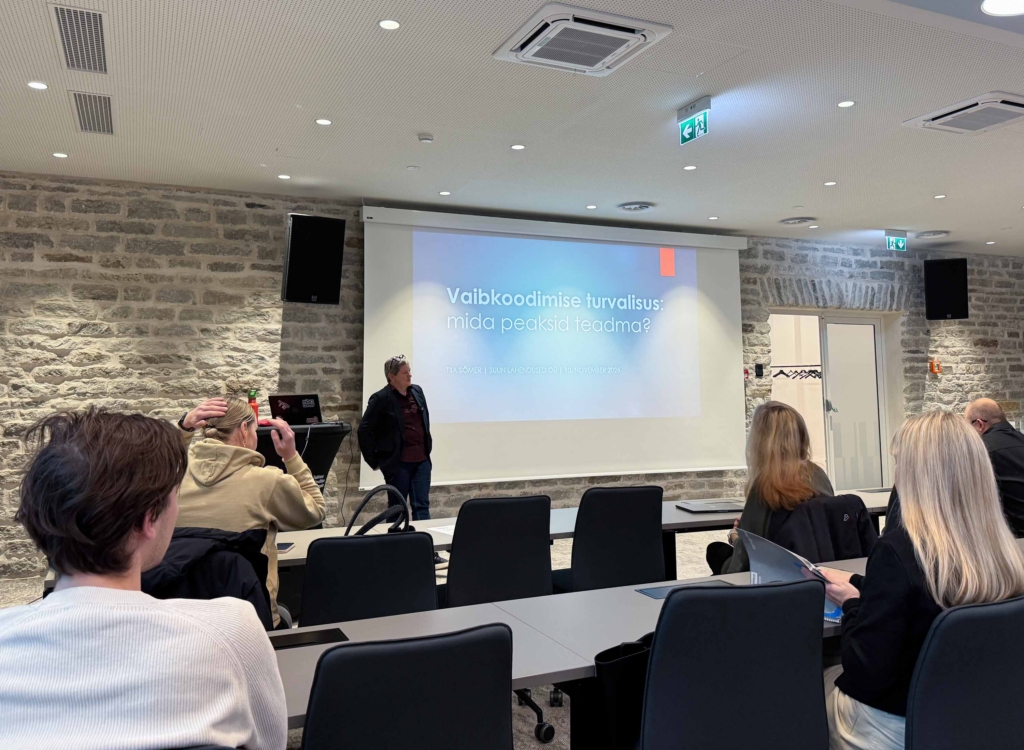
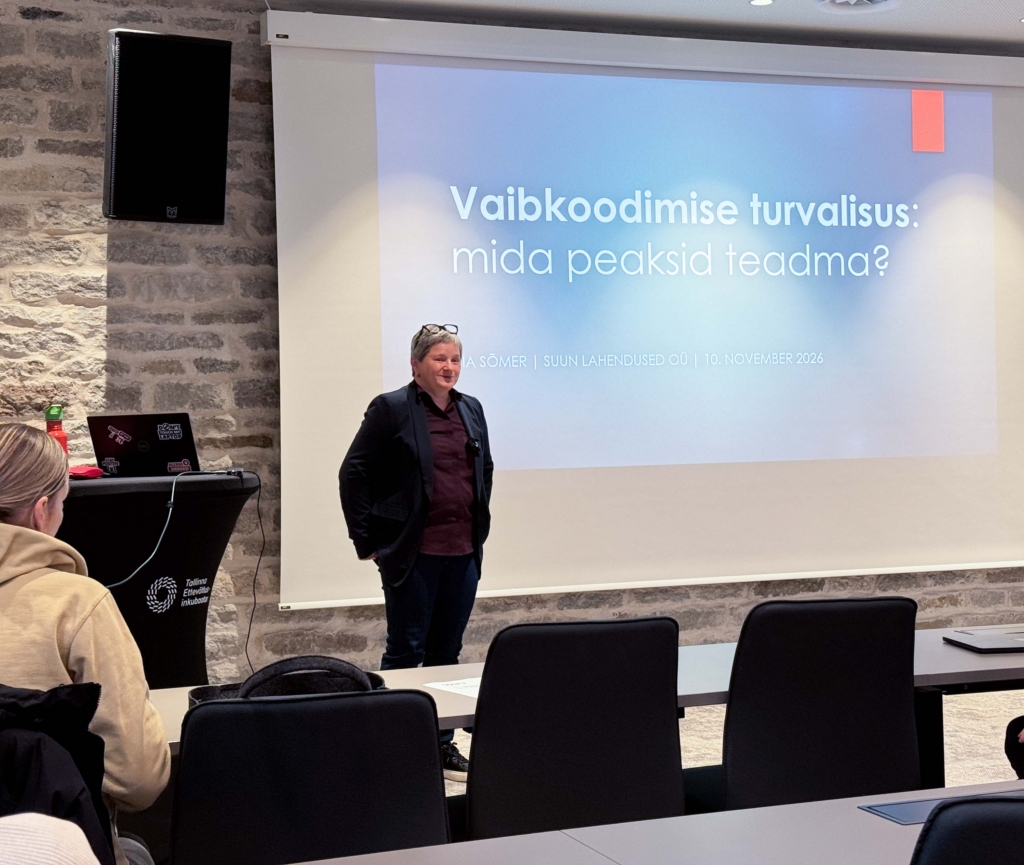
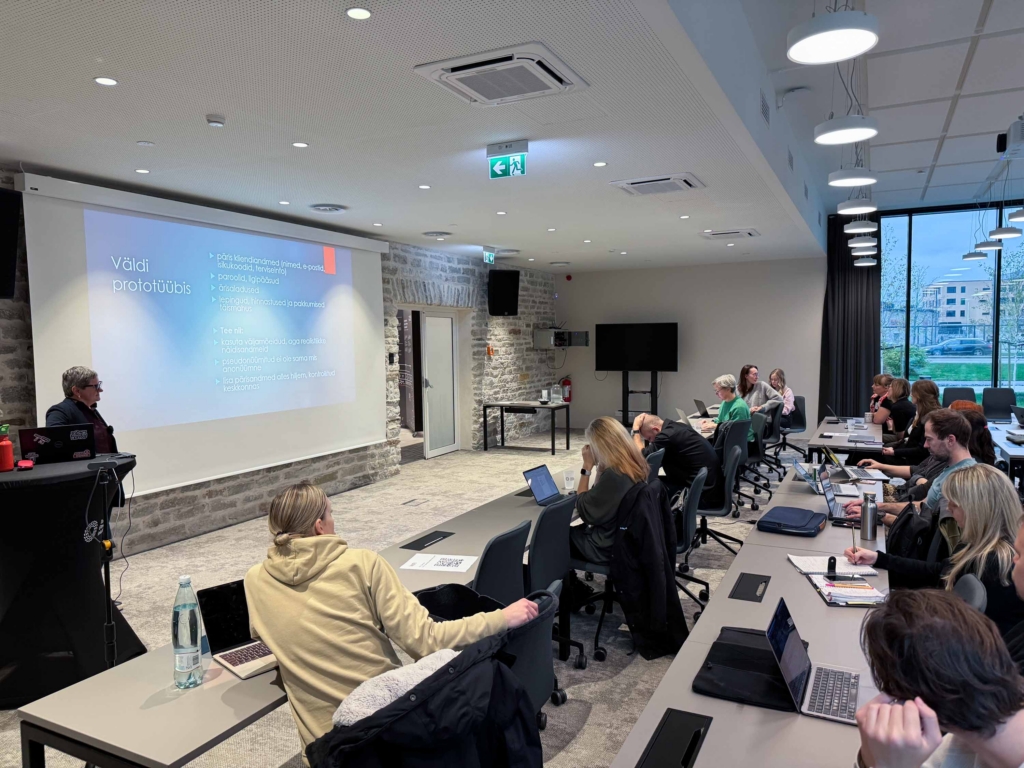
10. novembril toimus Ettevõtlusinkubaatoris koolitus „Vaibkoodimise turvalisus: mida peaksid teadma?“, kus osalejad said teadmisi AI abil loodud veebilehtede, rakenduste ja tööriistadega seotud turvariskidest ning nende ennetamisest.
Tehisintellekti abil tarkvara loomine ehk vaibkoodimine (vibe coding) võimaldab ka ilma programmeerimisoskuseta kiiresti ideid katsetada ja toimivaid lahendusi luua. Kuid see, et rakendus näeb hea välja ja töötab, ei tähenda veel, et see oleks turvaline. Enne päris andmete sisestamist, klientidele kasutamiseks andmist või teenuse avaldamist tuleb mõelda võimalikele riskidele ja kontrollida, kuidas lahendus tegelikult toimib.
Koolituse viis läbi küberturvalisuse ekspert, teadlane ja koolitaja Tiia Sõmer, PhD, kellel on üle kümne aasta kogemust küberturvalisuse valdkonnas. Tiia osaleb ka Tallinna Ettevõtlusinkubaatori inkubatsiooniprogrammis. Ta selgitas lihtsate näidete ja praktiliste arutelude kaudu, millised ohukohad võivad AI abil loodud lahendustes tekkida ning kuidas neid teadlikult ennetada.
Turvalisus algab õigete küsimuste esitamisest
Koolituse üks keskseid sõnumeid oli, et AI loodud koodi kvaliteeti ja turvalisust ei saa hinnata üksnes selle põhjal, kas lahendus näib töötavat. Vastutus loodud rakenduse kasutamise ja selle kaudu töödeldavate andmete eest jääb siiski selle kasutajale.
Osalejad said ülevaate vaibkoodimisega seotud sagedasematest turvariskidest, sealhulgas:
- ebapiisavast autentimisest ja kasutajate õiguste kontrollist;
- kaitsmata paroolidest, ligipääsuvõtmetest ja muudest saladustest;
- liiga laiadest õigustest AI-agentidele ja ühendatud teenustele;
- tundlike andmete lekkimisest ning nende kasutamisest AI-tööriistades;
- olukordadest, kus rakenduse kasutajad pääsevad ligi teiste kasutajate andmetele.
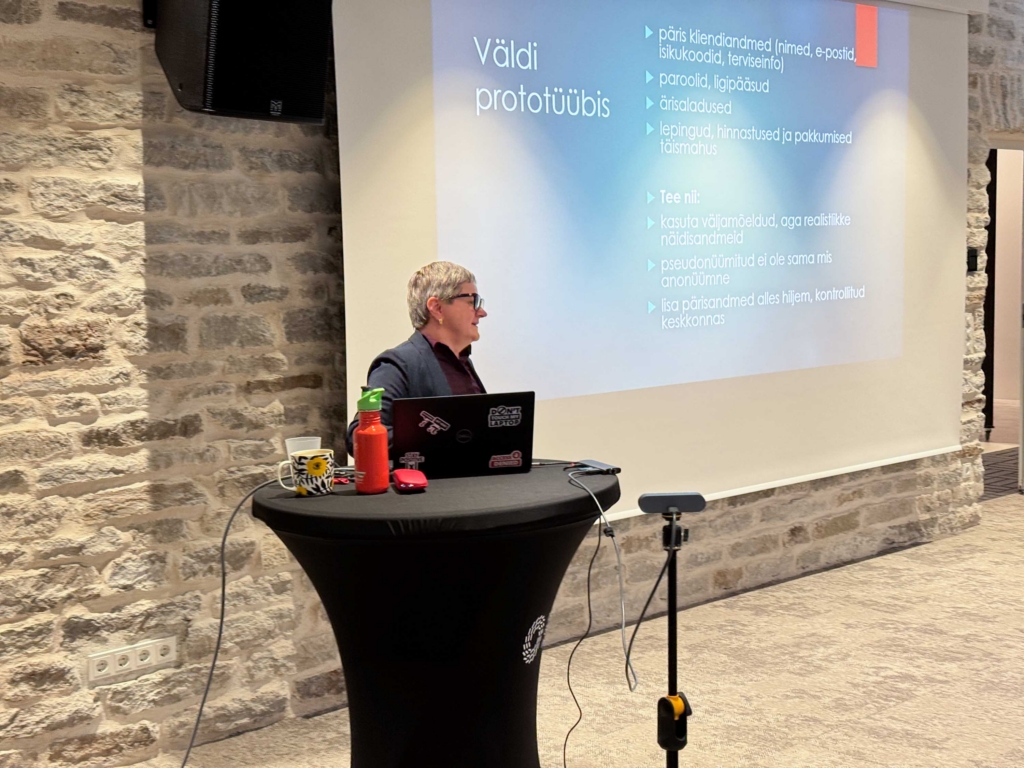
Samuti räägiti sellest, milliseid andmeid tasub kasutada lahenduste katsetamisel. Prototüüpide loomisel tuleks eelistada sünteetilisi ehk väljamõeldud, kuid realistlikke andmeid ning hoida AI-tööriistadest eemal paroolid, ligipääsud, ärisaladused ja muu tundlik info.
Enne avaldamist tasub lahendus kriitilise pilguga üle vaadata
Koolitusel rõhutati, et riskid sõltuvad suuresti sellest, kuidas ja milleks loodud lahendust kasutatakse. Isiklikuks katsetamiseks loodud prototüübi riskid on teistsugused kui rakendusel, mis töötleb klientide andmeid, võimaldab teha makseid või toetab ettevõtte igapäevast äritegevust.
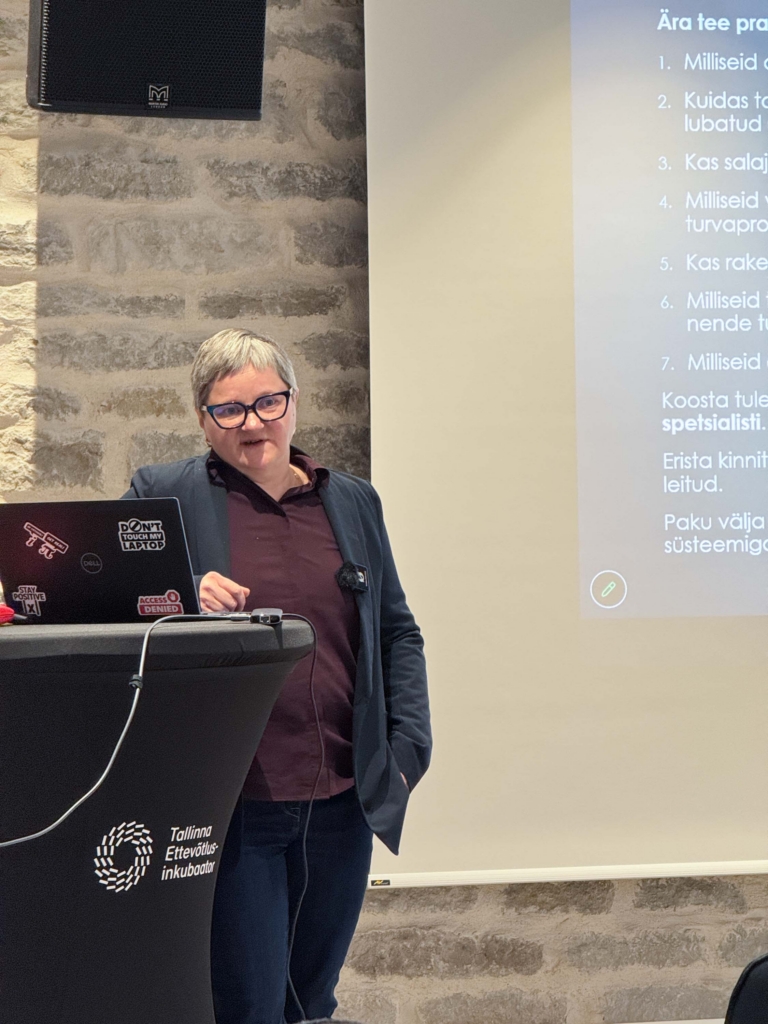
Enne lahenduse kasutuselevõttu tasub läbi mõelda:
- Milliseid andmeid ja väärtusi tuleb kaitsta?
- Kes saavad rakendust kasutada ja millistele andmetele neil ligipääs on?
- Kus asuvad paroolid, võtmed ja muud tundlikud ligipääsuandmed?
- Millised õigused on antud AI-agentidele ja ühendatud teenustele?
- Mis juhtub siis, kui rakendus või AI-teenus lakkab töötamast?
- Kuidas toimida võimaliku turvaintsidendi korral?
Olulise soovitusena tõi Tiia Sõmer välja ka sõltumatu kontrolli vajaduse. Mida suurem on võimalik kahju, seda olulisem on kaasata lahenduse hindamisse inimene, kes oskab selle turvalisust erapooletult kontrollida. AI-lt võib samuti paluda koodi turvalisuse analüüsi, kuid üksnes AI enda hinnangule ei tasu kriitiliste lahenduste puhul lootma jääda.
Teadlikkus aitab AI võimalusi turvalisemalt kasutada
Koolitus andis osalejatele praktilise mõtteraamistiku, mille abil hinnata AI abil loodud lahenduste turvalisust enne nende kasutuselevõttu. Eesmärk ei ole vaibkoodimist karta või selle kasutamisest loobuda, vaid õppida märkama võimalikke ohukohti, esitama õigeid küsimusi ja tegema teadlikke otsuseid.
AI abil saab ideid kiiresti ellu viia, kuid turvalisuse läbimõtlemine peab käima arendamisega käsikäes.